Cybersécurité Post-Quantique : 4 Mesures Urgentes pour les Entreprises Françaises en 2026
Dans un monde où la technologie évolue à une vitesse fulgurante, la menace quantique plane déjà sur nos systèmes de cybersécurité actuels. Les entreprises françaises, en particulier, doivent se préparer à cette révolution cryptographique. L’horizon 2026 n’est pas si lointain et les mesures à prendre sont urgentes. Cet article explore les quatre actions essentielles que les organisations doivent impérativement mettre en œuvre pour assurer leur survie numérique face à l’avènement de l’ordinateur quantique. La cybersécurité post-quantique n’est plus une question de “si”, mais de “quand” et “comment”.
L’Urgence de la Cybersécurité Post-Quantique : Pourquoi Agir Avant 2026 ?
L’ordinateur quantique représente une avancée technologique sans précédent, capable de résoudre des problèmes que les ordinateurs classiques ne peuvent pas. Si cette capacité ouvre des perspectives extraordinaires dans de nombreux domaines, elle soulève également des défis majeurs pour la sécurité de nos données. Les algorithmes de chiffrement actuels, piliers de notre cybersécurité post-quantique, sont vulnérables aux attaques quantiques. En clair, un ordinateur quantique suffisamment puissant pourrait briser la plupart des cryptographies utilisées aujourd’hui, exposant ainsi des informations sensibles telles que les données financières, les secrets commerciaux, les informations personnelles et les infrastructures critiques.
La menace n’est pas seulement théorique. Des recherches significatives sont menées à l’échelle mondiale, et l’arrivée d’ordinateurs quantiques capables de casser les algorithmes RSA et ECC (Elliptic Curve Cryptography) est anticipée par de nombreux experts pour la prochaine décennie, certains prévoyant même des avancées significatives bien avant 2030. Le “Harvest Now, Decrypt Later” (récolter maintenant, déchiffrer plus tard) est une stratégie déjà employée par des acteurs malveillants : ils collectent des données chiffrées aujourd’hui, dans l’attente de pouvoir les déchiffrer une fois que les ordinateurs quantiques seront opérationnels. C’est pourquoi l’anticipation est cruciale.
Pour les entreprises françaises, l’enjeu est double : préserver la confiance de leurs clients et partenaires, et garantir la continuité de leurs activités. La conformité réglementaire, notamment le RGPD, impose déjà des exigences strictes en matière de protection des données. L’incapacité à s’adapter à la menace quantique pourrait entraîner des amendes colossales, une perte de réputation irréparable et des perturbations opérationnelles majeures. La cybersécurité post-quantique n’est donc pas un luxe, mais une nécessité stratégique pour toute organisation soucieuse de son avenir.
Les gouvernements et les organismes de normalisation, tels que le NIST (National Institute of Standards and Technology) aux États-Unis, travaillent déjà activement sur le développement d’algorithmes de cryptographie post-quantique (PQC) résistants aux attaques quantiques. Ces efforts soulignent l’urgence de la situation et la nécessité pour les entreprises de s’aligner sur ces nouvelles normes dès que possible. Le temps presse, et 2026 est une échéance réaliste pour commencer à voir les impacts réels de cette transition.
Mesure 1 : Évaluation Complète des Risques et Inventaire Cryptographique
La première étape, et la plus fondamentale, pour toute entreprise française souhaitant se préparer à la cybersécurité post-quantique est de réaliser une évaluation complète de ses risques cryptographiques et un inventaire exhaustif de tous les actifs utilisant la cryptographie. On ne peut pas protéger ce que l’on ne connaît pas.
Identification des Actifs Cryptographiques
Cela implique de dresser une liste détaillée de tous les systèmes, applications, protocoles et données qui dépendent de la cryptographie pour leur sécurité. Cela inclut :
- Les certificats SSL/TLS pour la communication web.
- Les VPN et les tunnels sécurisés.
- Les systèmes de signature numérique.
- Le chiffrement des bases de données et des systèmes de stockage.
- Les mécanismes d’authentification.
- Les protocoles de communication interne et externe.
- Les dispositifs IoT et les systèmes embarqués.
Chaque élément doit être analysé pour déterminer le type d’algorithme cryptographique utilisé (RSA, ECC, AES, etc.), la taille des clés, et la manière dont il est implémenté. Cette tâche peut s’avérer complexe, surtout pour les grandes organisations avec des systèmes hérités et une architecture informatique hétérogène. Des outils d’analyse cryptographique automatisés peuvent aider à accélérer ce processus et à identifier les dépendances cachées.
Analyse des Vulnérabilités et Priorisation
Une fois l’inventaire établi, l’étape suivante consiste à évaluer la vulnérabilité de chaque actif aux attaques quantiques. Certains algorithmes sont plus vulnérables que d’autres. Par exemple, les algorithmes de chiffrement asymétrique (comme RSA et ECC) sont particulièrement menacés par l’algorithme de Shor, tandis que les algorithmes de chiffrement symétrique (comme AES) et les fonctions de hachage (comme SHA-256) sont considérés comme plus résistants, bien qu’ils nécessitent des longueurs de clé plus importantes pour maintenir un niveau de sécurité équivalent dans un environnement post-quantique.
Cette analyse doit également prendre en compte la durée de vie des données protégées. Des données qui nécessitent une confidentialité à long terme (par exemple, des dossiers médicaux, des secrets industriels, des contrats juridiques) sont des cibles prioritaires pour le “Harvest Now, Decrypt Later”. Il est impératif de déterminer quelles données, si elles étaient déchiffrées par un ordinateur quantique dans cinq ou dix ans, pourraient causer le plus de dommages à l’entreprise. Cette priorisation est essentielle pour allouer les ressources de manière efficace.
Établissement d’une Cartographie des Risques
L’évaluation des risques doit aboutir à une cartographie claire, identifiant les points faibles critiques et les dépendances. Cette cartographie servira de base pour l’élaboration d’une stratégie de migration vers la cybersécurité post-quantique. Elle doit inclure :
- Les systèmes à moderniser en priorité.
- Les données les plus sensibles nécessitant une protection renforcée.
- Les fournisseurs et partenaires dont les systèmes cryptographiques doivent également être évalués.
Cette première mesure est un prérequis indispensable. Sans une compréhension claire de l’état actuel de leur cryptographie, les entreprises navigueront à l’aveugle face à la menace quantique.
Mesure 2 : Élaboration d’une Stratégie de Migration vers la Cryptographie Post-Quantique (PQC)
Après l’évaluation des risques, la prochaine étape cruciale est de développer une stratégie de migration détaillée vers la cryptographie post-quantique (PQC). Il ne s’agit pas d’un simple remplacement, mais d’une transformation complexe et progressive de l’infrastructure de sécurité.
Suivi des Normes et Standards PQC
Le NIST est à l’avant-garde du développement des standards PQC, avec plusieurs algorithmes déjà sélectionnés ou en cours de finalisation. Les entreprises françaises doivent suivre de près ces développements et se familiariser avec les algorithmes retenus (comme CRYSTALS-Kyber pour l’établissement de clés et CRYSTALS-Dilithium pour les signatures numériques). La stratégie doit intégrer ces futures normes pour garantir l’interopérabilité et la pérennité des solutions adoptées. Il est également important de considérer les recommandations de l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) en France, qui adaptera probablement ses propres directives en fonction des standards internationaux.
Approche Hybride et Agilité Cryptographique
La migration vers la PQC ne se fera pas du jour au lendemain. Une approche hybride est souvent recommandée dans un premier temps. Cela signifie utiliser simultanément des algorithmes cryptographiques classiques et post-quantiques. Par exemple, un certificat TLS pourrait inclure à la fois une signature RSA et une signature Dilithium. Cette double protection permet de maintenir la sécurité actuelle tout en se préparant aux menaces quantiques, et ce, même si des failles imprévues sont découvertes dans les algorithmes PQC en développement.
L’agilité cryptographique est un concept clé ici. Elle consiste à concevoir les systèmes de manière à pouvoir remplacer ou mettre à jour facilement les algorithmes cryptographiques sans nécessiter une refonte complète de l’infrastructure. Cela implique une architecture modulaire et l’utilisation de bibliothèques cryptographiques bien conçues. L’objectif est de pouvoir s’adapter rapidement aux évolutions des menaces et des standards PQC.
Feuille de Route et Calendrier de Déploiement
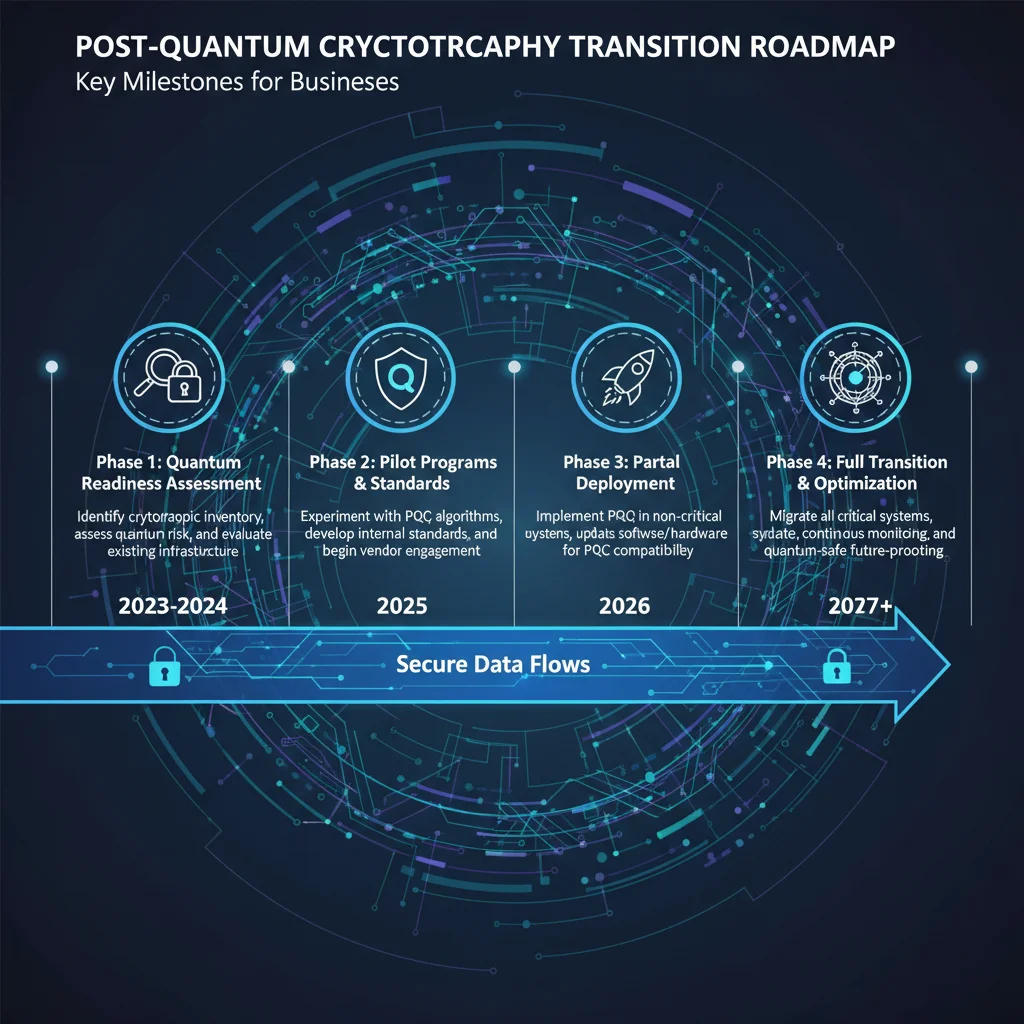
La stratégie de migration doit inclure une feuille de route claire avec des étapes et des échéances précises. Cette feuille de route devrait couvrir :
- Phase d’expérimentation et de preuve de concept : Tester les algorithmes PQC dans des environnements de développement et des pilotes pour évaluer leur performance, leur compatibilité et leur impact sur les systèmes existants.
- Phase de déploiement progressif : Commencer par les systèmes les plus critiques et les données les plus sensibles, en privilégiant une approche par étapes pour minimiser les risques.
- Formation et sensibilisation : Préparer les équipes techniques et les utilisateurs aux nouvelles technologies et aux changements de procédures.
- Budgétisation : Allouer les ressources financières et humaines nécessaires à cette transition complexe.
Le calendrier doit être ambitieux mais réaliste, avec 2026 comme une date butoir pour avoir commencé le déploiement des solutions PQC sur les actifs les plus critiques. La complexité des systèmes d’information des entreprises françaises rend cette planification d’autant plus essentielle.
Mesure 3 : Investissement dans la Recherche, le Développement et la Formation
La transition vers la cybersécurité post-quantique ne se résume pas à l’implémentation de nouvelles technologies ; elle exige également un investissement significatif dans la recherche, le développement et la formation des équipes. L’expertise humaine sera le moteur de cette transformation.
Développement de Compétences Internes
Les compétences en cryptographie, et plus spécifiquement en cryptographie post-quantique, sont rares. Les entreprises françaises doivent anticiper ce besoin en investissant dans la formation de leurs équipes de cybersécurité et de développement. Cela peut inclure :
- Des certifications spécialisées en cryptographie et PQC.
- Des ateliers et séminaires avec des experts du domaine.
- La participation à des conférences et groupes de travail sur la cryptographie quantique.
- Le recrutement de profils spécialisés en cryptographie et en sécurité quantique.
Une compréhension approfondie des nouveaux algorithmes, de leurs propriétés de sécurité, de leurs compromis en termes de performance et de leur intégration est indispensable pour une migration réussie. Les équipes doivent être capables de comprendre les implications de la PQC non seulement au niveau technique, mais aussi au niveau stratégique.
Collaboration avec des Experts et des Institutions
Face à la complexité de la cybersécurité post-quantique, il est souvent judicieux de ne pas agir seul. Les entreprises peuvent bénéficier grandement de la collaboration avec des experts externes, des laboratoires de recherche universitaires, des start-ups spécialisées et des institutions gouvernementales comme l’ANSSI.
- Partenariats de recherche : S’engager avec des universités ou des centres de recherche pour explorer des solutions PQC adaptées à des cas d’usage spécifiques de l’entreprise.
- Consultants spécialisés : Faire appel à des cabinets de conseil en cybersécurité ayant une expertise en PQC pour l’audit, la planification et l’accompagnement de la migration.
- Participation à des consortiums : Rejoindre des initiatives sectorielles ou nationales visant à mutualiser les efforts et les connaissances sur la PQC.
Ces collaborations permettent d’accéder à une expertise de pointe, de partager les meilleures pratiques et de rester informé des dernières avancées et des vulnérabilités potentielles des algorithmes PQC.
Veille Technologique Active
Le domaine de la cryptographie quantique est en constante évolution. Une veille technologique active est donc essentielle. Les entreprises doivent mettre en place des mécanismes pour suivre les publications scientifiques, les annonces du NIST et d’autres organismes de normalisation, les nouvelles menaces et les solutions émergentes. Cette veille doit être intégrée dans le processus de gestion des risques et de planification stratégique de la cybersécurité post-quantique.
L’investissement dans l’humain et la connaissance est un pilier fondamental pour naviguer avec succès dans le paysage de la sécurité quantique. C’est la garantie que les décisions prises seront éclairées et que les solutions mises en œuvre seront robustes et adaptées aux défis futurs.
Mesure 4 : Mise en Place de Programmes Pilotes et d’une Gouvernance Robuste
La dernière mesure, mais non la moindre, concerne la mise en place de programmes pilotes pour tester les solutions PQC et l’établissement d’une gouvernance robuste pour encadrer la transition. L’expérimentation contrôlée et une gestion claire sont essentielles pour une migration réussie.
Lancement de Projets Pilotes PQC
Avant un déploiement à grande échelle, il est impératif de lancer des projets pilotes ciblés. Ces pilotes doivent se concentrer sur des systèmes non critiques ou des segments spécifiques de l’infrastructure, permettant de tester les algorithmes PQC dans un environnement réel sans risquer la production. Les objectifs des pilotes sont multiples :
- Évaluer la performance : Mesurer l’impact des nouveaux algorithmes sur la latence, la consommation de ressources (CPU, mémoire), et la bande passante. Certains algorithmes PQC peuvent être plus gourmands que leurs homologues classiques.
- Tester la compatibilité : Vérifier l’intégration des solutions PQC avec les systèmes existants, les applications tierces et les protocoles réseau.
- Identifier les défis d’implémentation : Découvrir les obstacles techniques et opérationnels inattendus et trouver des solutions.
- Valider les choix technologiques : Confirmer que les algorithmes et les architectures choisis sont les plus adaptés aux besoins spécifiques de l’entreprise.
Les retours d’expérience de ces pilotes seront inestimables pour affiner la stratégie de déploiement à grande échelle et minimiser les risques. Ils permettront également de sensibiliser les équipes et d’accumuler de l’expérience pratique sur la cybersécurité post-quantique.
Définition d’une Gouvernance de la Migration PQC
La transition vers la PQC est un projet d’envergure qui nécessite une gouvernance claire et structurée. Cette gouvernance doit définir :
- Les rôles et responsabilités : Qui est en charge de quoi ? Qui prend les décisions ? Qui est responsable de la mise en œuvre technique ? Un comité de pilotage dédié à la PQC, incluant des représentants de la direction, de la sécurité informatique, de l’IT et des métiers, est souvent approprié.
- Les processus de gestion du changement : Comment les changements cryptographiques seront-ils gérés, testés et déployés ? Comment les réversions seront-elles gérées en cas de problème ?
- Les indicateurs de performance (KPI) : Comment le succès de la migration sera-t-il mesuré ? Cela peut inclure le pourcentage de systèmes migrés, le nombre de vulnérabilités résolues, ou l’impact sur la performance des applications.
- La communication : Comment les parties prenantes internes et externes seront-elles informées des progrès et des défis ?
- La gestion des risques : Un processus continu d’identification, d’évaluation et d’atténuation des risques liés à la migration PQC.
Une gouvernance solide assure que la migration est alignée avec les objectifs stratégiques de l’entreprise, qu’elle est menée de manière coordonnée et qu’elle bénéficie du soutien nécessaire de la direction. Sans une gouvernance adéquate, même les meilleures intentions en matière de cybersécurité post-quantique risquent de se heurter à des obstacles insurmontables.
Conclusion : L’Impératif d’Anticipation pour la Cybersécurité Post-Quantique
L’avènement de l’ordinateur quantique n’est plus une lointaine perspective scientifique, mais une réalité technologique qui se profile à l’horizon. Pour les entreprises françaises, l’échéance de 2026 doit servir de catalyseur pour une action immédiate et décisive en matière de cybersécurité post-quantique. Les quatre mesures urgentes détaillées – évaluation des risques, élaboration d’une stratégie de migration, investissement dans la R&D et la formation, et mise en place de pilotes et d’une gouvernance robuste – constituent une feuille de route essentielle pour naviguer dans cette transition complexe.
Ignorer cette menace, c’est prendre le risque d’exposer des années de données sensibles, de compromettre la confiance des clients et de subir des pertes financières et de réputation irréparables. Au contraire, adopter une approche proactive et stratégique permettra non seulement de protéger les actifs numériques, mais aussi de renforcer la résilience de l’entreprise et de la positionner comme un acteur innovant et conscient des défis futurs.
La cybersécurité post-quantique n’est pas seulement une affaire de technologies, mais aussi une question de leadership, de planification et d’investissement continu. Les entreprises françaises qui embrasseront cette transformation dès maintenant seront celles qui prospéreront dans le paysage numérique de demain, sécurisées face à la puissance de calcul quantique. Le moment d’agir est venu.
Related Posts: