RGPD France 2026 : Guide Complet pour une Conformité Infaillible
Préparez votre entreprise à la conformité RGPD en France pour 2026. Ce guide détaillé explore les étapes essentielles, les évolutions législatives et les stratégies pour une protection des données robuste et pérenne.
Par: Emilly Correa le 26 octobre 2026
RGPD France 2026 : Guide Complet pour une Conformité Infaillible
RGPD France 2026 : Votre Stratégie de Conformité Incontournable
Dans un paysage numérique en constante évolution, la protection des données personnelles est plus qu’une simple exigence légale ; c’est un pilier fondamental de la confiance des utilisateurs et de la réputation des entreprises. Alors que nous nous dirigeons vers 2026, le Règlement Général sur la Protection des Données (RGPD) continue de régir la manière dont les organisations traitent les informations personnelles en Europe, avec des implications spécifiques et des nuances pour la France. Comprendre et anticiper les exigences du RGPD France 2026 n’est pas seulement une question de conformité, c’est une opportunité stratégique pour renforcer la sécurité de vos données, optimiser vos processus internes et bâtir une relation de confiance durable avec vos clients et partenaires.
Ce guide exhaustif a pour objectif de vous fournir une feuille de route claire et actionable pour naviguer dans les complexités du RGPD France 2026. Nous explorerons les sept étapes essentielles pour une conformité irréprochable, les défis potentiels que vous pourriez rencontrer, et les meilleures pratiques pour transformer ces obligations en avantages compétitifs. Que vous soyez une PME, une grande entreprise ou une startup innovante, la mise en conformité avec le RGPD est un processus continu qui demande vigilance et adaptation. Préparez-vous à démystifier le RGPD France 2026 et à positionner votre organisation à l’avant-garde de la protection des données.
Pourquoi la Conformité au RGPD France 2026 est Plus Cruciale que Jamais ?
Depuis son entrée en vigueur en mai 2018, le RGPD a profondément transformé la gestion des données personnelles. En France, la Commission Nationale de l’Informatique et des Libertés (CNIL) est l’autorité de contrôle chargée de veiller à son application. Avec l’augmentation exponentielle des données générées et collectées, ainsi que l’intensification des cybermenaces, les enjeux liés à la protection des données n’ont cessé de croître. En 2026, ces enjeux seront encore plus prononcés, avec une attente accrue des consommateurs en matière de confidentialité et une vigilance renforcée des autorités.
Les amendes pour non-conformité peuvent être colossales, atteignant jusqu’à 4% du chiffre d’affaires annuel mondial ou 20 millions d’euros, le montant le plus élevé étant retenu. Au-delà des sanctions financières, une violation du RGPD peut entraîner des dommages irréparables à la réputation d’une entreprise, une perte de confiance des clients, et des litiges coûteux. La conformité au RGPD France 2026 n’est donc pas une option, mais une nécessité stratégique pour la pérennité et la croissance de votre activité. C’est l’occasion de démontrer votre engagement envers l’éthique des données et de vous différencier sur le marché.
De plus, le paysage législatif et technologique évolue rapidement. De nouvelles technologies comme l’intelligence artificielle générative, l’Internet des Objets (IoT) et la blockchain posent de nouveaux défis en matière de protection des données. Le RGPD France 2026 exigera une compréhension approfondie de ces évolutions et une adaptation proactive des stratégies de conformité. Les entreprises qui intègrent la protection des données dès la conception (Privacy by Design) et par défaut (Privacy by Default) seront celles qui prospéreront.
Les Principaux Défis du RGPD France 2026
Complexité des Données : La quantité et la diversité des données traitées continuent de croître, rendant leur cartographie et leur gestion plus complexes.
Évolutions Technologiques : L’émergence de nouvelles technologies nécessite une évaluation constante des risques et une adaptation des mesures de sécurité.
Sensibilisation et Formation : Maintenir un niveau de sensibilisation élevé auprès de tous les employés est un défi permanent, crucial pour éviter les erreurs humaines.
Transferts Internationaux : Les règles concernant les transferts de données hors de l’UE sont en constante évolution, notamment avec les décisions de la CJUE.
Droit des Personnes : Gérer efficacement les demandes d’exercice des droits des personnes concernées (accès, rectification, effacement) peut être lourd.
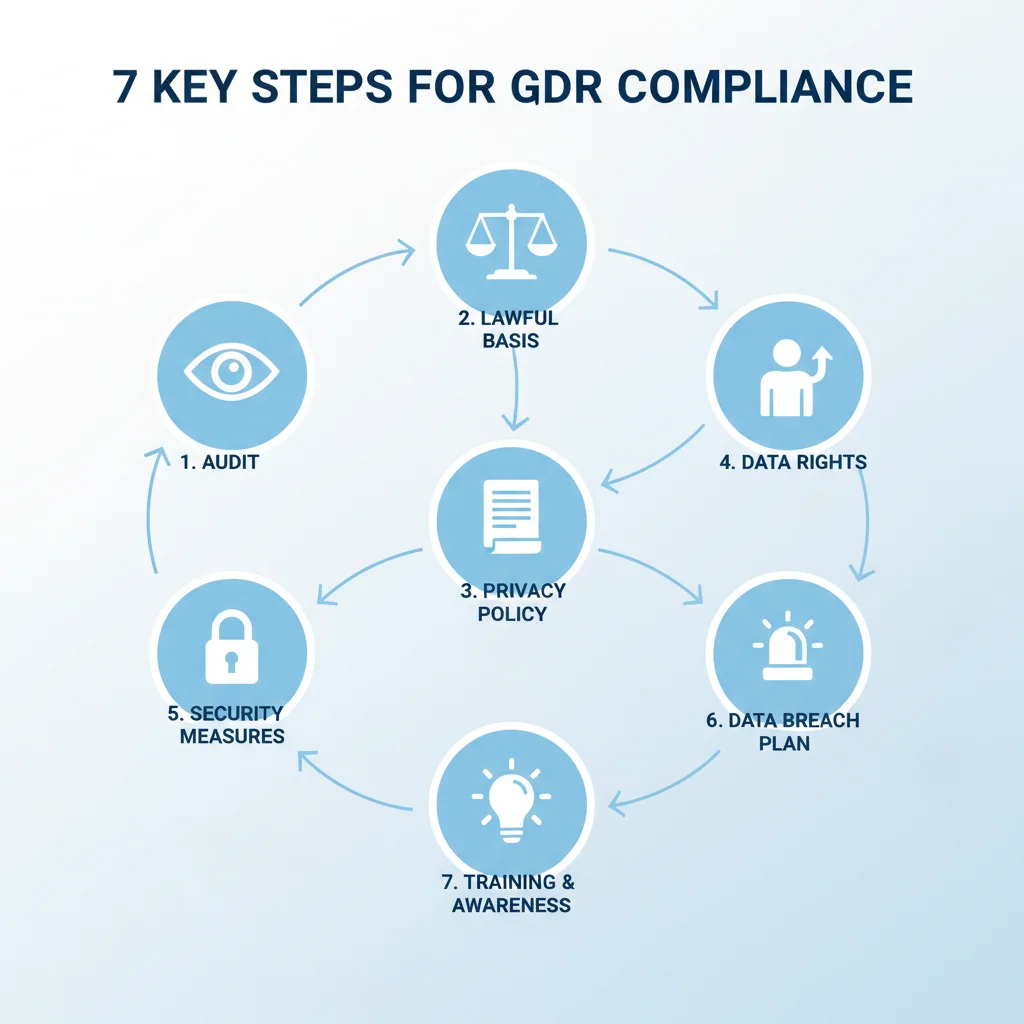
Les 7 Étapes Clés pour une Conformité RGPD France 2026 Infaillible
La mise en conformité avec le RGPD est un parcours structuré qui nécessite une approche méthodique et un engagement à long terme. Voici les sept étapes essentielles pour garantir que votre organisation respecte pleinement le RGPD France 2026.
Étape 1 : Cartographier Vos Données et Réaliser un Audit Initial
La première étape et la plus fondamentale est de comprendre quelles données personnelles vous collectez, où elles sont stockées, comment elles sont traitées, et qui y a accès. Une cartographie complète des flux de données est indispensable. Cela implique de documenter les finalités du traitement, les catégories de données, les destinataires, les durées de conservation, et les bases légales de chaque traitement. Un audit initial approfondi vous permettra d’identifier les lacunes et les risques actuels par rapport aux exigences du RGPD France 2026.
Pour cette étape, posez-vous les questions suivantes :
Quelles données personnelles sont collectées (noms, adresses e-mail, données de localisation, données de santé, etc.) ?
Comment ces données sont-elles collectées (formulaires en ligne, applications mobiles, capteurs, etc.) ?
Où sont-elles stockées (serveurs internes, cloud, bases de données tierces) ?
Qui a accès à ces données (employés, prestataires, partenaires) et à quelles fins ?
Combien de temps sont-elles conservées ?
Quelles sont les bases légales pour chaque traitement (consentement, contrat, obligation légale, intérêt légitime) ?
La documentation de ces informations est cruciale et constitue la base de votre registre des activités de traitement, un document obligatoire selon l’article 30 du RGPD.
Étape 2 : Désigner un Délégué à la Protection des Données (DPO) ou un Référent
Selon la nature et l’échelle de vos traitements de données, la désignation d’un DPO peut être obligatoire (article 37 du RGPD). C’est le cas pour les autorités publiques, les organismes dont les activités de traitement exigent un suivi régulier et systématique des personnes à grande échelle, ou ceux qui traitent à grande échelle des catégories particulières de données ou des données relatives à des condamnations pénales et infractions. Même si ce n’est pas obligatoire, avoir un DPO ou un référent interne dédié à la protection des données est une excellente pratique pour le RGPD France 2026.
Le DPO est l’interlocuteur privilégié de la CNIL et des personnes concernées. Ses missions incluent :
Informer et conseiller l’organisme et ses employés sur leurs obligations RGPD.
Contrôler le respect du RGPD et des politiques internes.
Conseiller sur la réalisation d’Analyses d’Impact relatives à la Protection des Données (AIPD).
Coopérer avec la CNIL.
Le DPO doit agir en toute indépendance et disposer des ressources nécessaires pour accomplir ses missions.
Étape 3 : Mettre en Place des Mesures de Sécurité Robustes
La sécurité des données est au cœur du RGPD France 2026. Vous devez mettre en œuvre des mesures techniques et organisationnelles appropriées pour garantir un niveau de sécurité adapté au risque. Cela inclut la pseudonymisation et le chiffrement des données personnelles, la capacité de garantir la confidentialité, l’intégrité, la disponibilité et la résilience constantes des systèmes et des services de traitement, la capacité de rétablir la disponibilité et l’accès aux données personnelles en cas d’incident physique ou technique, et une procédure visant à tester, à analyser et à évaluer régulièrement l’efficacité des mesures techniques et organisationnelles pour assurer la sécurité du traitement.
Exemples de mesures de sécurité :
Sécurité physique : Contrôle d’accès aux locaux, protection des serveurs.
Sauvegardes : Plans de sauvegarde et de récupération des données réguliers.
Tests : Tests d’intrusion réguliers et audits de sécurité.
Gestion des vulnérabilités : Mise à jour régulière des logiciels et systèmes.
Ces mesures doivent être proportionnées aux risques encourus et à la nature des données traitées. Une approche de défense en profondeur est souvent recommandée.
Étape 4 : Gérer les Droits des Personnes Concernées
Le RGPD confère aux individus un ensemble de droits concernant leurs données personnelles : droit d’accès, droit de rectification, droit à l’effacement (droit à l’oubli), droit à la limitation du traitement, droit à la portabilité des données, droit d’opposition, et droit de ne pas faire l’objet d’une décision fondée exclusivement sur un traitement automatisé. Votre organisation doit mettre en place des procédures claires et efficaces pour répondre à ces demandes dans les délais impartis (généralement un mois).
Cela implique :
Des formulaires ou des points de contact dédiés pour les demandes.
Des processus internes pour vérifier l’identité du demandeur.
Des outils pour localiser et extraire les données concernées.
Une communication transparente avec la personne concernée sur le traitement de sa demande.
La capacité à gérer ces droits de manière fluide est un indicateur clé de votre conformité au RGPD France 2026 et contribue à renforcer la confiance des utilisateurs.
Étape 5 : Réaliser des Analyses d’Impact sur la Protection des Données (AIPD)
Les AIPD (ou DPIA en anglais) sont obligatoires lorsque le traitement des données est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes physiques (article 35 du RGPD). Elles permettent d’identifier et de minimiser ces risques avant la mise en œuvre du traitement. La CNIL a publié une liste des types d’opérations de traitement pour lesquelles une AIPD est requise.
Une AIPD comprend généralement :
Une description systématique des opérations de traitement envisagées et des finalités du traitement.
Une évaluation de la nécessité et de la proportionnalité des opérations de traitement au regard des finalités.
Une évaluation des risques pour les droits et libertés des personnes concernées.
Les mesures envisagées pour faire face aux risques, y compris les garanties, mesures de sécurité et mécanismes visant à assurer la protection des données à caractère personnel et à démontrer le respect du présent règlement, compte tenu des droits et des intérêts légitimes des personnes concernées et des autres personnes et organismes intéressés.
La réalisation proactive d’AIPD est une preuve de votre engagement envers le RGPD France 2026 et une protection contre d’éventuels incidents.
Étape 6 : Gérer les Violations de Données Personnelles
Malgré toutes les précautions, une violation de données personnelles peut survenir. Le RGPD impose une obligation de notification. En cas de violation susceptible d’engendrer un risque pour les droits et libertés des personnes physiques, l’organisme doit notifier la CNIL dans les 72 heures après en avoir pris connaissance. Si la violation est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes physiques, les personnes concernées doivent également être informées sans délai injustifié.
Pour être prêt face à une violation, vous devez :
Mettre en place un plan de réponse aux incidents (IRP – Incident Response Plan).
Former les équipes à l’identification et à la gestion des violations.
Établir des procédures claires pour la notification à la CNIL et aux personnes concernées.
Documenter toutes les violations, leurs effets et les mesures correctives prises.
Une gestion rapide et transparente des violations est essentielle pour limiter les dommages et maintenir la confiance, en ligne avec les attentes du RGPD France 2026.
Étape 7 : Maintenir une Documentation Complète et Former Votre Personnel
La preuve de la conformité est tout aussi importante que la conformité elle-même. Le RGPD exige que les organismes soient en mesure de démontrer leur respect du règlement (principe d’accountability ou de responsabilité). Cela passe par une documentation rigoureuse et à jour de toutes vos activités de traitement, de vos politiques, de vos procédures, de vos AIPD, et de vos réponses aux demandes des personnes concernées.
La formation et la sensibilisation du personnel sont également cruciales. Les erreurs humaines sont une cause fréquente de violations de données. Des formations régulières sur les principes du RGPD, les politiques internes de protection des données et les bonnes pratiques de sécurité sont indispensables pour tous les employés ayant accès à des données personnelles. Cette culture de la protection des données doit être intégrée à tous les niveaux de l’organisation pour une conformité durable au RGPD France 2026.
Les Enjeux Spécifiques du RGPD France 2026 : Anticiper les Évolutions
Au-delà des sept étapes fondamentales, plusieurs facteurs spécifiques au contexte français et aux évolutions technologiques méritent une attention particulière pour le RGPD France 2026.
L’Impact de l’Intelligence Artificielle et des Nouvelles Technologies
L’IA est au cœur de nombreuses innovations, mais elle soulève aussi des questions complexes en matière de protection des données : biais algorithmiques, transparence des traitements, prise de décision automatisée, et réutilisation des données pour l’entraînement. Le RGPD France 2026 exigera une vigilance accrue sur ces aspects. Les entreprises qui développent ou utilisent des solutions d’IA devront s’assurer que leurs systèmes respectent les principes de minimisation des données, de limitation des finalités et de sécurité dès la conception.
De plus, la France, à travers la CNIL, est particulièrement active sur ces sujets, publiant régulièrement des guides et des prises de position sur l’IA et la protection des données. Rester informé des dernières recommandations de la CNIL sera essentiel.
Le Rôle Renforcé de la CNIL
La CNIL est une autorité de contrôle proactive. En 2026, on peut s’attendre à ce qu’elle maintienne son niveau d’exigence, voire l’augmente, face aux nouvelles menaces et aux évolutions technologiques. Les contrôles pourront être plus fréquents et plus ciblés. Les guides et outils mis à disposition par la CNIL (comme le générateur de registre des activités de traitement ou les modèles d’AIPD) sont des ressources précieuses à utiliser pour assurer la conformité au RGPD France 2026.
Anticiper les domaines d’intérêt de la CNIL (par exemple, la conformité des cookies, la cybersécurité des PME, l’utilisation de l’IA dans le recrutement) peut aider les entreprises à prioriser leurs efforts de conformité.
La Cybersécurité, un Pilier Indissociable du RGPD
Le RGPD France 2026 ne peut être dissocié d’une stratégie de cybersécurité robuste. Les violations de données sont souvent le résultat de failles de sécurité. Investir dans des solutions de sécurité avancées, former le personnel aux bonnes pratiques de cybersécurité, et mettre en place une veille constante sur les menaces émergentes sont des éléments fondamentaux. La collaboration avec des experts en cybersécurité peut être un atout majeur.
L’Éducation et la Sensibilisation Continues
La conformité au RGPD France 2026 n’est pas un projet ponctuel, mais une culture d’entreprise. Il est impératif de maintenir une éducation et une sensibilisation continues auprès de tous les acteurs de l’organisation, du top management aux employés opérationnels. Des rappels réguliers, des ateliers interactifs et des mises à jour sur les meilleures pratiques peuvent faire une différence significative dans la prévention des incidents et la promotion d’une approche responsable de la gestion des données.
Transformer la Conformité RGPD en Avantage Compétitif
Loin d’être une simple contrainte, le RGPD France 2026 représente une opportunité unique pour les entreprises de se distinguer. Une conformité solide peut devenir un véritable avantage concurrentiel, un gage de confiance pour vos clients, partenaires et investisseurs.
Renforcement de la Confiance Client : Les consommateurs sont de plus en plus soucieux de la protection de leurs données. Une entreprise qui démontre son engagement envers le RGPD renforce la confiance et la fidélité de sa clientèle.
Amélioration de l’Image de Marque : La conformité RGPD est un signe de maturité et de responsabilité. Elle améliore l’image de marque et la réputation de l’entreprise.
Optimisation des Processus Internes : La cartographie des données et l’audit des traitements mènent souvent à une meilleure connaissance des flux d’informations, à une rationalisation des processus et à une réduction des données inutiles.
Réduction des Risques : Une bonne conformité réduit considérablement les risques d’amendes, de litiges et d’atteinte à la ré réputation.
Préparation à l’Avenir : Le RGPD est souvent un précurseur des réglementations futures. Être conforme aujourd’hui prépare votre entreprise aux défis de demain en matière de gouvernance des données.
Investir dans la conformité au RGPD France 2026, c’est investir dans l’avenir de votre entreprise, dans sa résilience et dans sa capacité à innover de manière éthique et responsable.
Conclusion
La conformité au RGPD France 2026 est un voyage continu, exigeant une vigilance constante, une adaptation aux nouvelles technologies et une culture d’entreprise axée sur la protection des données. En suivant les sept étapes clés détaillées dans ce guide – de la cartographie des données à la formation du personnel – et en anticipant les enjeux spécifiques liés à l’IA et au rôle de la CNIL, votre organisation peut non seulement éviter les sanctions, mais aussi transformer cette obligation en un puissant levier de croissance et de confiance.
La protection des données n’est pas une charge, mais une responsabilité partagée qui, lorsqu’elle est bien gérée, ouvre la voie à des relations plus transparentes et plus solides avec toutes vos parties prenantes. Engagez-vous dès aujourd’hui dans cette démarche proactive et assurez la pérennité de votre entreprise dans le paysage numérique de 2026 et au-delà.
Emilly Correa est diplômée en journalisme et titulaire d'un diplôme d'études supérieures en marketing numérique, avec une spécialisation dans la production de contenu pour les réseaux sociaux. Forte d'une expérience en rédaction publicitaire et en gestion de blogs, elle allie sa passion pour l'écriture aux stratégies d'engagement numérique. Après avoir travaillé au sein d'agences de communication, elle se consacre désormais à la rédaction d'articles informatifs et à l'analyse des tendances.